Czy trzeba aktualizować WordPressa? Co się dzieje po roku bez aktualizacji?
Strona na WordPressie, której nikt nie aktualizuje, nie psuje się z dnia na dzień. Przez pierwsze miesiące wygląda i działa tak samo, tylko w kokpicie rośnie licznik zaległych aktualizacji. Stąd częste pytanie, czy trzeba aktualizować WordPressa, skoro wszystko działa. Pokażę Ci, co dzieje się ze stroną po miesiącu, po pół roku i po roku, na przykładzie strony, którą ratowałam kilka dni temu.
Co dzieje się w pierwszym miesiącu bez aktualizacji?
Na zewnątrz nic. Strona się ładuje, formularz wysyła wiadomości, sklep przyjmuje zamówienia. W kokpicie pojawia się kilka powiadomień o nowych wersjach wtyczek i łatwo uznać, że zajmiesz się nimi później.
Tymczasem część tych aktualizacji to poprawki bezpieczeństwa. Autor wtyczki znalazł lukę, załatał ją i opublikował nową wersję. Od tej chwili informacja o luce jest publiczna, a stara wersja na Twojej stronie nadal ją ma.
Według raportu Patchstack za 2025 rok najczęściej atakowane luki w WordPressie są wykorzystywane masowo średnio po 5 godzinach od ujawnienia. Mniej więcej połowa poważnych luk była atakowana w ciągu doby. Boty nie szukają konkretnej strony. Sprawdzają tysiące adresów naraz i czekają, aż trafią na starą wersję wtyczki.
Po trzech miesiącach: zaległości zaczynają się piętrzyć
Po kwartale zaległych aktualizacji jest zwykle kilkanaście. WordPress w tym czasie zdąży wydać przynajmniej jedną wersję poprawkową, a popularne wtyczki, takie jak WooCommerce czy Elementor, nawet kilka.
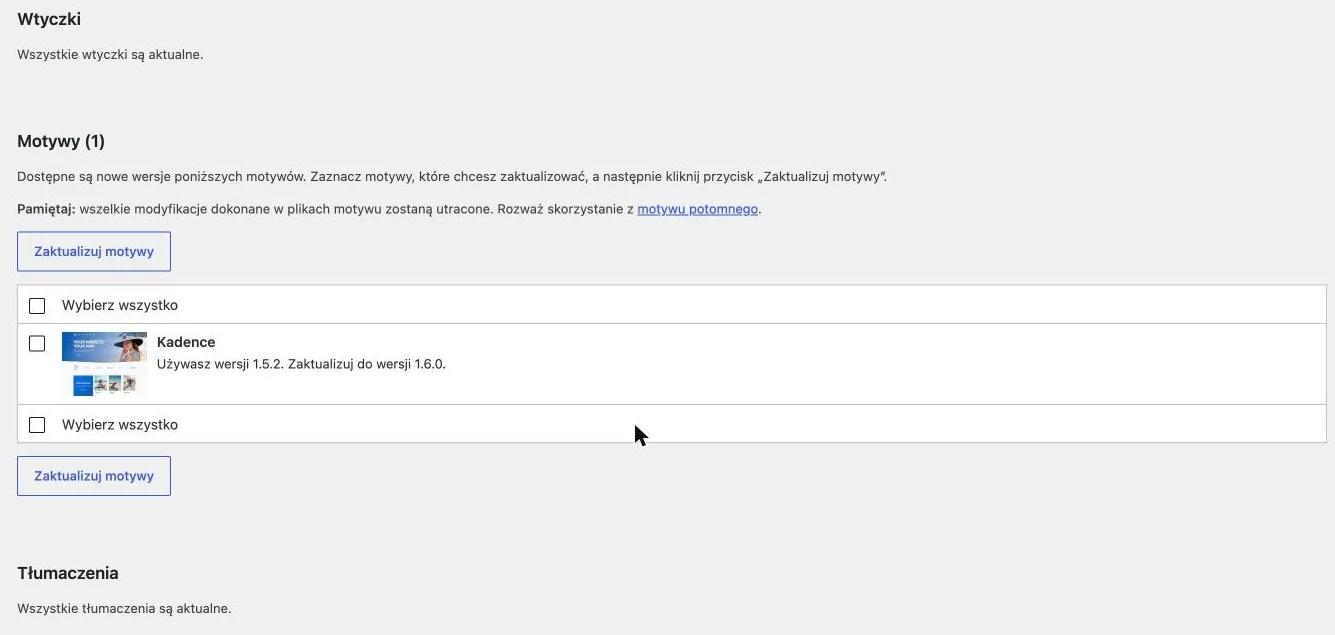
Na tym etapie zaczyna się drugi kłopot. Kiedy wreszcie klikasz „Zaktualizuj wszystko”, wtyczki przeskakują o kilka wersji naraz. Im większy skok, tym większa szansa, że coś przestanie ze sobą współpracować: znikną style, rozjedzie się koszyk albo pojawi się biały ekran.
Po pół roku: stary PHP i wtyczki porzucone przez autorów
Strona to nie tylko WordPress i wtyczki. Pod spodem działa PHP, czyli język, w którym WordPress jest napisany, w wersji ustawionej na serwerze. Każda wersja PHP ma swoją datę końca wsparcia. PHP 8.1 przestał dostawać poprawki bezpieczeństwa z końcem 2025 roku, a PHP 8.2 przestanie 31 grudnia 2026.
Na stronach bez opieki zwykle nikt tego nie pilnuje. Po pół roku często wychodzi jeszcze jedno: któraś z wtyczek nie dostała żadnej aktualizacji, bo autor przestał ją rozwijać. Taka wtyczka nie zostanie już załatana, nawet jeśli ktoś znajdzie w niej lukę. W raporcie Patchstack 46% luk nie miało żadnej poprawki w dniu, w którym zostały ujawnione.
W tym samym raporcie 91% nowych luk dotyczyło wtyczek, 9% motywów, a w samym rdzeniu WordPressa zgłoszono w całym roku 6 luk, wszystkie niskiego ryzyka. Dlatego aktualizowanie samego WordPressa nie wystarczy. Najsłabszym punktem prawie zawsze jest któraś wtyczka.
Po roku: strona często ma już lokatorów
Po roku bez aktualizacji pytanie zwykle brzmi nie „czy ktoś się włamie”, tylko „czy już się włamał”. Najgorsze jest to, że zainfekowana strona może wyglądać zupełnie normalnie.
Kilka dni temu ratowałam stronę ze sklepem i platformą kursową. Właścicielka zauważyła problem dopiero wtedy, gdy strona przestała się wyświetlać. Po sprawdzeniu wyszło, że:
- w kokpicie czekało 29 zaległych aktualizacji;
- pierwszy złośliwy plik pojawił się na serwerze ponad dwa tygodnie wcześniej;
- atakujący dodał sobie dwa konta administratora i fałszywą wtyczkę, która na hasło w adresie tworzyła kolejne;
- skaner znalazł 151 zainfekowanych plików, a w jednym z ukrytych folderów były 4682 podfoldery stworzone przez wirusa;
- ostatni złośliwy plik dopisał się kilka godzin przed tym, jak zaczęłam sprzątać.
Przez ponad dwa tygodnie strona normalnie sprzedawała. Klientki płaciły, zapisywały się na kursy i nikt nic nie widział.
Jak wygląda strona po włamaniu i dlaczego często tego nie widać?
Atakującym zależy na tym, żeby zostać na stronie jak najdłużej. Dlatego zwykle nie podmieniają strony głównej, tylko po cichu korzystają z serwera. Najczęściej:
- wysyłają z Twojego serwera spam, przez co Twoje maile zaczynają trafiać do spamu u klientów;
- przekierowują część odwiedzających, na przykład tylko tych z telefonów albo tylko tych z Google, na podejrzane strony;
- dopisują ukryte linki do innych stron, które widzi Google, a Ty nie;
- zostawiają tylne furtki, czyli małe pliki, przez które mogą wrócić nawet po zmianie haseł.
Pierwszym sygnałem bywa mail od hostingu, komunikat Google o problemach z bezpieczeństwem albo nagły „Błąd krytyczny”. Jeśli właśnie widzisz któryś z tych objawów, w osobnym wpisie rozpiszę, co zrobić w pierwszej godzinie po włamaniu.
Ile kosztuje sprzątanie po włamaniu, a ile zapobieganie?
Samo czyszczenie strony z przykładu zajęło mi wiele godzin i kosztowało właścicielkę ponad 1000 zł. To była jednak tylko najprostsza część rachunku. Do tego doszło:
- kilka godzin, w których sklep nie działał i nie sprzedawał;
- zmiana haseł do bazy, hostingu i wszystkich kont oraz nowe klucze do płatności;
- usunięcie drugiej strony na tym samym koncie hostingowym, bo również była zainfekowana;
- sprawdzenie, czy trzeba zgłosić naruszenie danych osobowych, bo atakujący mieli dostęp do bazy z danymi klientek.
Ostatni punkt jest najpoważniejszy. Jeśli w bazie są imiona, adresy i historia zamówień, wyciek takich danych może oznaczać obowiązek zgłoszenia do UODO w ciągu 72 godzin od wykrycia (art. 33 RODO). To już rozmowa z prawnikiem, a nie z informatyczką.
Dla porównania: stała opieka nad stroną to w mojej agencji to od kilkuset złotych miesięcznie, w zależności od tego, czy masz stronę firmową, sklep czy platformę kursową. W cenie są codzienne aktualizacje, kopie zapasowe trzymane poza serwerem i skanowanie bezpieczeństwa. Szczegółowe porównanie zakresu i kosztów opisałam we wpisie opieka nad stroną internetową: co obejmuje i ile kosztuje.
Czy trzeba aktualizować WordPressa, skoro wszystko działa?
Tak. Aktualizacje WordPressa, wtyczek i motywów to przede wszystkim poprawki bezpieczeństwa, a dopiero potem nowe funkcje. Strona może działać bez nich miesiącami, ale z każdym tygodniem ma więcej znanych luk, które boty sprawdzają automatycznie. Bezpieczny rytm to aktualizacje co tydzień i kopia zapasowa przed każdą z nich.
Jeśli chcesz to robić sama, krok po kroku opisałam to we wpisie o tym, jak bezpiecznie aktualizować WordPressa.
Co sprawdzisz sama w pięć minut
Nie musisz znać się na kodzie, żeby ocenić, w jakim stanie jest Twoja strona. Zaloguj się do kokpitu i przejdź po kolei:
- Kokpit, Aktualizacje. Ile rzeczy czeka? Jeśli więcej niż kilka, a niektóre od miesięcy, strona potrzebuje uwagi.
- Wtyczki, Zainstalowane wtyczki. Czy znasz każdą z nich? Wtyczka, której nie pamiętasz, zwłaszcza o nazwie podobnej do znanej (na przykład „WP Core” albo literówka w nazwie WooCommerce), to sygnał alarmowy.
- Użytkownicy, filtr Administrator. Czy wszystkie konta administratorów należą do osób, które znasz?
- Narzędzia, Zdrowie witryny. WordPress sam pokaże, czy wersja PHP jest przestarzała i czy są krytyczne problemy.
- Kopia zapasowa. Czy wiesz, kiedy powstała ostatnia i gdzie jest trzymana? Kopia na tym samym serwerze co strona po włamaniu często jest bezużyteczna.
Jeśli przy którymś punkcie odpowiedź brzmi „nie wiem”, to jest właśnie miejsce, od którego warto zacząć.
Najczęstsze pytania
Jak często aktualizować WordPressa?
Najbezpieczniej raz w tygodniu, zawsze po zrobieniu kopii zapasowej. Poprawki bezpieczeństwa wtyczek, o których dostajesz powiadomienie od Wordfence albo od hostingu, instaluj od razu, bez czekania na kolejny tydzień.
Czy włączyć automatyczne aktualizacje?
Drobne wersje poprawkowe WordPressa instalują się automatycznie już domyślnie i warto to tak zostawić. Automatyczne aktualizacje wtyczek możesz włączyć przy prostych dodatkach. W sklepie i na platformie kursowej duże wtyczki, takie jak WooCommerce, aktualizuj ręcznie po kopii zapasowej, żeby od razu sprawdzić koszyk i płatności.
Co zrobić, jeśli strona przestanie działać po aktualizacji?
Przy błędzie krytycznym WordPress wysyła na adres administratora maila z linkiem do trybu odzyskiwania. Po zalogowaniu przez ten link wyłączysz wtyczkę, która spowodowała błąd. Jeśli to nie pomoże, przywróć kopię zapasową sprzed aktualizacji.
Skąd wiem, że wtyczka jest porzucona?
Wejdź na stronę wtyczki w katalogu WordPress.org i sprawdź datę ostatniej aktualizacji oraz informację, z którą wersją WordPressa była testowana. Jeśli od ostatniej aktualizacji minął ponad rok, poszukaj zamiennika, który jest rozwijany.
Jak sprawdzić wersję PHP na mojej stronie?
W kokpicie wejdź w Narzędzia, Zdrowie witryny, zakładka Informacje, sekcja Serwer. Wersję PHP zmienisz w panelu hostingu, najlepiej po zrobieniu kopii zapasowej i sprawdzeniu strony na wersji testowej.
W skrócie
Czy trzeba aktualizować WordPressa? Tak. Strona bez aktualizacji działa normalnie przez miesiące, ale z każdym tygodniem ma więcej publicznie znanych luk, które boty sprawdzają w ciągu godzin. Po roku bardzo często jest już zainfekowana, a właścicielka dowiaduje się o tym przypadkiem. Sprzątanie po włamaniu kosztuje więcej niż kilka miesięcy opieki, a do tego dochodzą przestoje i ryzyko wycieku danych klientów. Regularne aktualizacje i kopie poza serwerem to najtańsze ubezpieczenie strony.
E-book + plik dla AI
Twoja marka w każdym mailu
Naucz AI swojego stylu i projektuj piękne, spójne newslettery w MailerLite bez znajomości kodu. Ty piszesz tekst, model składa z niego mail w kolorach i fontach Twojej marki.
Klaudia Łapa
Jedna z trzech kluczowych ekspertek MailerLite na świecie. Od lat buduję systemy newsletterowe i strony na WordPressie dla marek osobistych i sklepów. Na blogu piszę o tym, jak technikalia przekładają się na sprzedaż. Więcej o mnie